Контроль и данные

Агент — исполнитель. Решения остаются за вами

Pulse даёт шесть уровней контроля: от вопроса на каждое действие до жёсткого запрета, который не обходится никаким режимом. И честно отвечает на вопрос, куда уходят ваш код и ключи: агенты ходят к своим провайдерам сами, локальная модель — только на ваш сервер, у Pulse нет серверов для ваших данных.

Шесть уровней

От «спроси меня» до «нельзя никому»

1 · Разрешения

Карточка на каждое действие

Агент хочет записать файл или выполнить команду — поверх всех окон всплывает карточка: инструмент, команда, файлы. «Разрешить» один раз, «Разрешать в сессии» для этого инструмента, «Отклонить» — агент получит отказ и попробует иначе. Карточка не блокирует остальное: можно посмотреть дифф и вернуться.
2 · Авторежим

Когда задаче доверяешь

В выпуске 0.33.0 чип «Разрешения» в чате переключает сессию в «Авто». С 0.34 доверие — отдельная ось у поля: «Спрашивать · Правки сами · Полный доступ», с матрицей из восьми типов действий (правки в worktree, команды, сеть…). «Полный доступ» — только если его разрешил проект; снимете разрешение — сессии понизятся сами, а ваши «запретить» останутся. Политики сильнее доверия.

3 · Политики

Правила, которые не обходятся

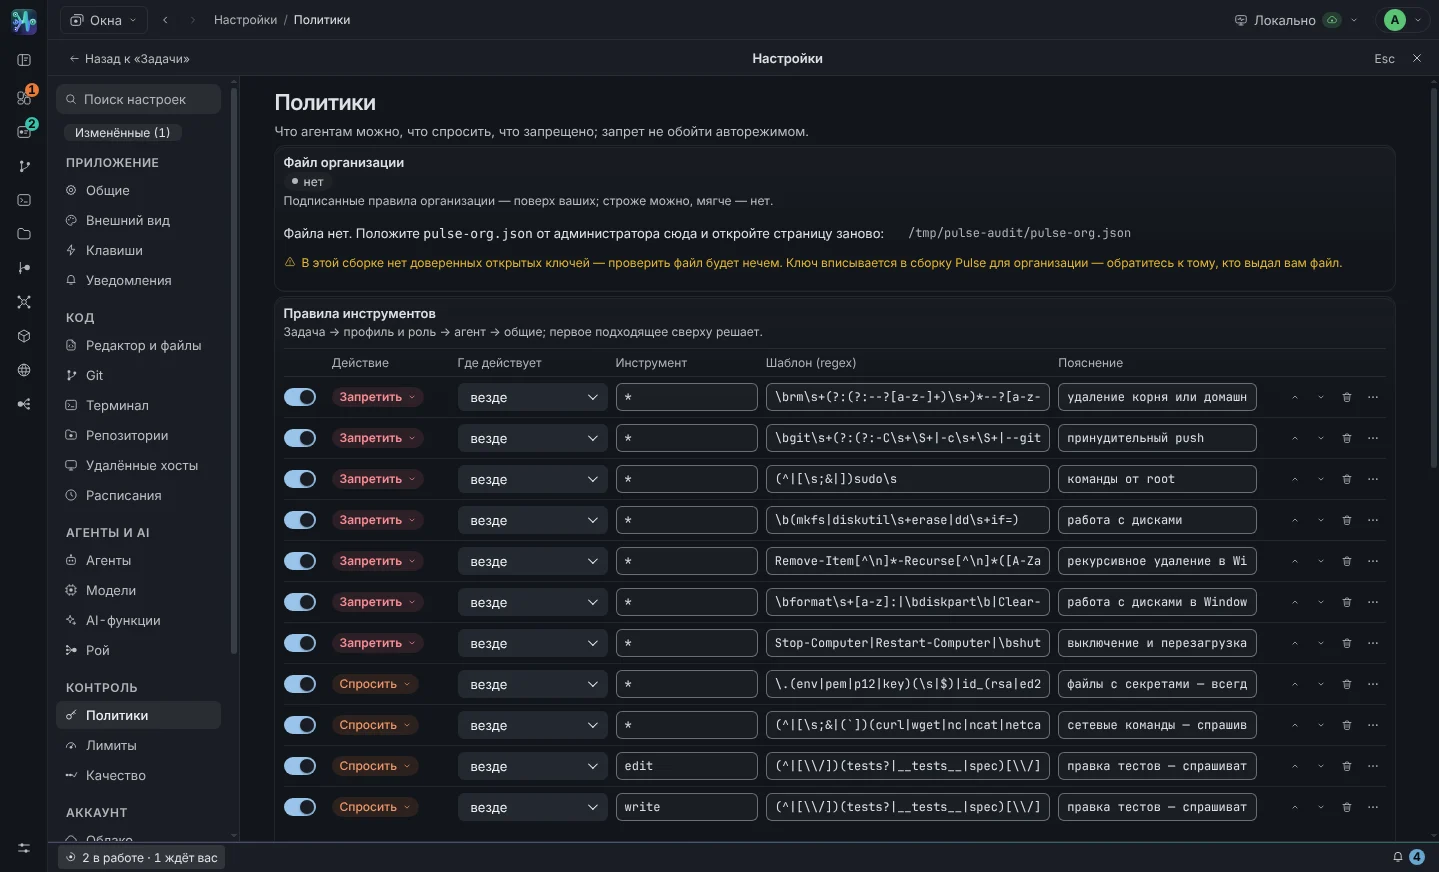
«Разрешить / спросить / запретить» по инструменту и регулярному выражению по команде, путям и заголовку вызова. Правила проверяются сверху вниз, первое подходящее решает. У каждого правила есть пояснение — оно видно в ленте и в аудите.

Bash · rm -rf /запретить
Bash · git push --forceзапретить
* · .env, .pem, id_rsaспросить
4 · Бюджеты

Лимит на задачу в деньгах

Суммарная стоимость всех сессий задачи против лимита в USD. На пороге — уведомление; при исчерпании сессии останавливаются, новые ходы не запускаются, пока лимит не поднят. Стоимость видна на каждом ходу, в чипе задачи и на дашборде. Бюджет действует и на рой, и на инспекторов.

5 · Песочница

Чтение и запись — в пределах задачи

Граница чтения: агент видит рабочую копию задачи и то, без чего не запустится, — держит это система, bwrap на Linux и sandbox-exec на macOS, для внешних агентов по ACP тоже. Нет механизма или проба не прошла — агентская команда не запускается. Запись встроенного агента — только в worktree задачи, во временную папку и в кэши пакетных менеджеров. Это граница файлов, а не полная изоляция: локальные службы и межпроцессные каналы macOS не проверены.

6 · Аудит

Отчёт, который можно приложить к разбору

Кнопка «Аудит» в шапке задачи выгружает Markdown: кто и когда запускал инструменты и с какими аргументами, какие разрешения выданы и кем — человеком или доверием сессии, какие отклонены, какие правила сработали, какие файлы затронуты, сколько потрачено токенов и денег.

Порядок проверки

Что происходит с каждым запросом инструмента

Уровни не спорят между собой — они выстроены в очередь. Первое сработавшее правило решает, и только если ни одно не сработало, вопрос доходит до вас. Именно поэтому «Запретить» в политике нельзя обойти доверием сессии: политика стоит в очереди раньше.

Отдельно действует роль: участники роя с ролью ревьюера или инспектора не могут править файлы и запускать команды вообще — это проверяется до правил, независимо от режима и настроек.

  1. Политика говорит «Запретить»отказ
  2. Роль-ревьюер и это правка файла или командаотказ
  3. Бюджет задачи исчерпансессия остановлена
  4. Политика говорит «Разрешить»выполняется
  5. Доверие сессии пускает этот тип действия или «Разрешать в сессии»выполняется, запись в ленту
  6. Иначекарточка вам
Из коробки

Что запрещено, пока вы не решили иначе

Набор правил по умолчанию закрывает то, что не должно случиться никогда — даже по ошибке модели, даже при полном доступе. Правила можно править и дополнять: например, запретить npm publish или потребовать подтверждения на любую запись вне src/.

ПравилоДействие
Удаление корня и домашней папки: rm -rf /, rm -rf ~запретить
Принудительный push: git push --forceзапретить
Команды от root: sudoзапретить
Работа с дисками: mkfs, diskutil erase, ddзапретить
Файлы с секретами: .env, .pem, id_rsa…спросить
Сеть из команды агента: curl, wget, ssh, scp, nc…спросить
Правка существующих тестов: *.test.*, tests/, spec/спросить
Настройки → Политики Контроль в документации
Настройки → Политики: список правил с действием, инструментом и шаблоном, блоки «Бюджет» и «Песочница»
Правила, бюджет, песочница
Данные

У Pulse нет серверов для ваших данных

Всё состояние лежит в вашем профиле на вашей машине. Агенты ходят к своим провайдерам сами — так же, как ходили бы из терминала. Локальная модель ходит только на ваш сервер. Облако Pulse — необязательное — используется только для обновлений, лицензии и отчётов об ошибках, которые вы отправляете сами.

Файл в папке данныхЧто там
pulse-tasks.json, pulse-sessions.jsonзадачи и сессии
transcripts/<sessionId>.jsonlполная запись сессии, без сжатия
pulse-activity.jsonжурнал активности
pulse-settings.jsonагенты, рои, политики, MCP, варианты, внешний вид, история инструкций
secrets.jsonключи и токены — зашифрованы связкой ключей, права 0600
logs/pulse.logжурнал приложения, секреты маскируются до записи
memory/<репозиторий>.mdпамять репозитория — обычный Markdown
worktrees/<taskId>, scratch/<taskId>рабочие копии задач
exports/отчёты аудита и сохранённые отчёты об ошибке

Папка данных — ~/Library/Application Support/Pulse. Удаление приложения вместе с ней описано в установке.

  • Ключи — в связке ключей Значения в файле секретов зашифрованы, ключ шифрования хранит связка ключей системы. В интерфейсе видно только «задан / не задан» и хвост. В транскрипт, журнал и конфиги ключи не попадают.
  • Телеметрия — только по согласию Выключена по умолчанию и, пока вы её не включили, даже не собирается. Включается в «Настройки → Сеть и приватность» с адресом вашего коллектора OTLP: тогда туда уходят запуск (версия, система, процессор), место падения и секунды этапов первого запуска — без путей, текстов и ключей. Отчёт об ошибке уходит только по кнопке «Отправить», и перед отправкой видно, что в него попадёт: версия, окружение, хвост журнала.
  • Без зарубежных облаков — если хотите «Локальная модель» подключает Ollama, LM Studio, LiteLLM, llama.cpp, vLLM и любой OpenAI-совместимый шлюз, включая корпоративный. GigaChat ходит на серверы Сбера по цепочке НУЦ Минцифры.
  • Форма заявки и 152-ФЗ Единственные персональные данные, которые собирает этот сайт, — то, что вы написали в заявке на доступ. Без согласия на обработку форма не отправится. Рассылок нет, третьим лицам не передаём.
Честная схема

Что и куда уходит с машины

КтоКудаЧтоМожно выключить
Claude Code, Codex, Kimi, OpenCodeк своим провайдерампромпт, файлы, которые агент читает, вывод команд — как из терминалане пользоваться этими агентами
Grokсерверы xAIто же: промпт, файлы, которые агент читает, вывод командне пользоваться Grok
GigaChatсерверы Сберато же; соединение по НУЦ Минцифрыда
Локальная модельваш серверто же; ничего не покидает контур—
Автонейминг задачк быстрой модели настроенного агентатекст промпта задачида
Перевод описаний скилловк настроенному AI-сервисуанглийские описания скиллов, не ваш кодда
Облако Pulseсервер обновленийпроверка версии, лицензия, отчёт об ошибке по кнопкеобновления — да; отчёты не уходят сами
Телеметрияваш коллектор OTLP — адрес задаёте вызапуск, место падения, этапы первого запуска — без путей, текстов и ключейвыключена, пока вы её не включили
Для команд

Нужны политики на всю команду и модели в своём контуре?

Расскажите, как у вас устроено: какие модели допустимы, что нельзя выпускать наружу, кто отвечает за ревью. Соберём пилот под ваши правила.

  • Инспекторы качества не могут править — по политике роли
  • Аудит — обычный Markdown, прикладывается к разбору инцидента
  • Центральные политики для команды — в дорожной карте